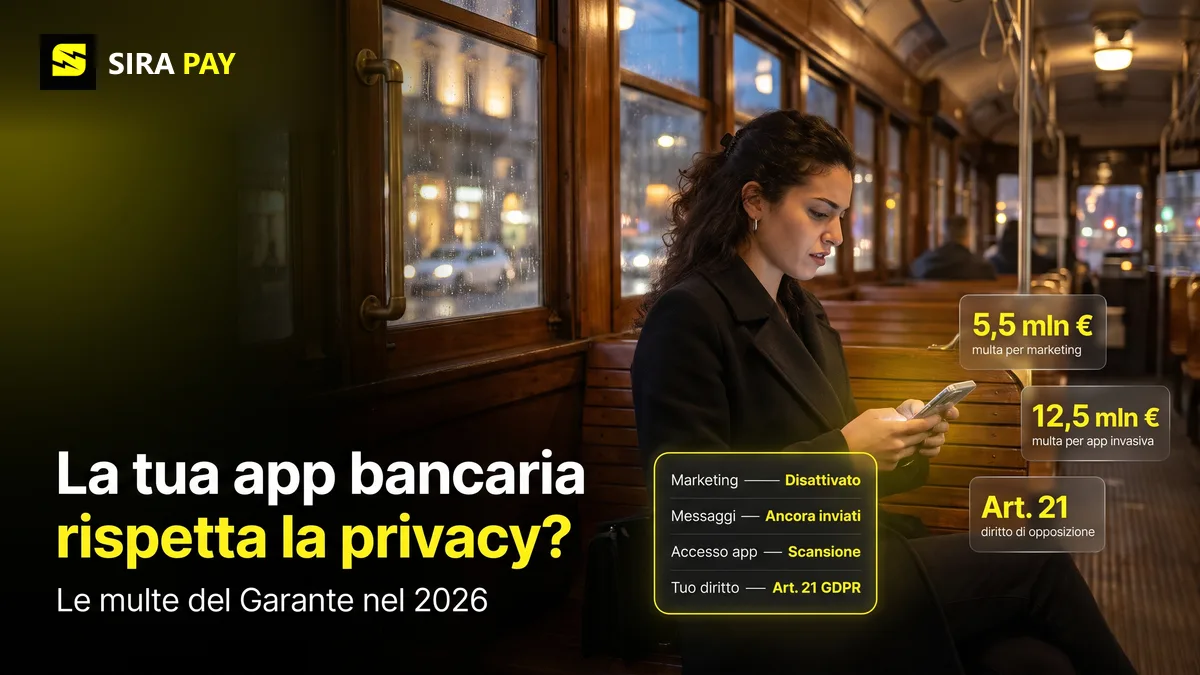
L'app della banca è ormai il posto dove paghiamo, controlliamo il saldo e riceviamo offerte. Proprio per questo raccoglie molti dati. Due decisioni del Garante per la protezione dei dati personali, arrivate nel 2026, mostrano dove le banche hanno superato il limite: una ignorava il no al marketing, l'altra guardava troppo dentro i telefoni dei clienti.
In questa guida trovi cosa è successo nei due casi, quali diritti hai verso la tua banca, cinque controlli da fare sulle tue app di pagamento e come separare gli acquisti online dal conto principale. Informazioni verificate al 29 ottobre 2026.
Skip the bank hassle — get a privacy-first virtual card in minutes, no forced KYC.🎁 Use code WELCOME23 for 70% off the Monthly Card, or WELCOME07 for 33% off the Yearly Card.
Get Your Virtual Card →I due casi in breve
| Caso | Cosa è stato contestato |
|---|---|
| BBVA ItaliaProvvedimento n. 613 del 3 settembre 20265.508.000 € | Messaggi promozionali nell'app anche dopo che il cliente aveva disattivato il marketing e lo aveva ripetuto al servizio clienti. |
| Poste Italiane e PostePayProvvedimento n. 237 del 17 aprile 20266.624.000 € + 5.877.000 € | Le app BancoPosta e PostePay analizzavano le altre app presenti sui telefoni Android, con un sistema antifrode giudicato troppo invasivo. |
BBVA: il no al marketing che non veniva applicato
Un cliente di BBVA Italia aveva disattivato le comunicazioni commerciali nell'app e lo aveva ripetuto al servizio clienti. Eppure, da ottobre 2025 a maggio 2026, ha continuato a ricevere promozioni. Con il provvedimento n. 613 del 3 settembre 2026, annunciato l'11 settembre, il Garante ha inflitto una sanzione di 5.508.000 euro, richiamando gli articoli 5, 12, 21 e 24 del GDPR.
Il punto chiave, ripreso da Cybersecurity360: app, CRM e servizio clienti non erano allineati. Registrare l'opposizione senza applicarla non basta. Il Garante ha anche ordinato alla banca di adottare misure per gestire correttamente le richieste degli interessati.
Poste Italiane: un antifrode che guardava troppo nel telefono
Il caso Poste è nato da 140 segnalazioni e 12 reclami del 2024, quando gli utenti delle app BancoPosta e PostePay ricevettero richieste di autorizzare l'accesso ai dati del telefono per rilevare software dannosi. Con il provvedimento n. 237 del 17 aprile 2026, il Garante ha sanzionato Poste Italiane per 6.624.000 euro e PostePay per 5.877.000 euro.
Secondo il Sole 24 Ore, l'autorità ha giudicato la configurazione del sistema antifrode eccessivamente invasiva, perché gli obiettivi di sicurezza si potevano raggiungere con strumenti meno impattanti, e ne ha ordinato lo stop. Sui telefoni Android, il sistema raccoglieva informazioni sulle app in esecuzione. Poste ha detto di aver accolto la decisione "con stupore" e ha annunciato ricorso, sostenendo che quei controlli fossero richiesti dalle regole sui pagamenti.
I tuoi diritti verso la banca
- Opporti al marketing in ogni momento. L'articolo 21 del GDPR ti permette di dire no al marketing diretto, gratis e senza motivarlo. La banca deve smettere, non solo prenderne nota.
- Sapere quali dati raccoglie l'app. Con l'articolo 15 puoi chiedere quali dati la banca tratta su di te, per quali scopi e per quanto tempo li conserva.
- Chiedere la correzione o la cancellazione. Dati sbagliati o non più necessari possono essere corretti o cancellati, nei limiti degli obblighi di legge della banca.
- Fare reclamo al Garante. Se la banca non risponde o continua, puoi presentare un reclamo al Garante per la protezione dei dati personali. I due casi qui sopra sono nati proprio da segnalazioni e reclami di utenti.
Il modulo e le istruzioni per il reclamo sono sul sito del Garante privacy. Scrivi in modo chiaro, allega gli screenshot e la tua richiesta alla banca.
Cinque controlli sulle tue app di pagamento
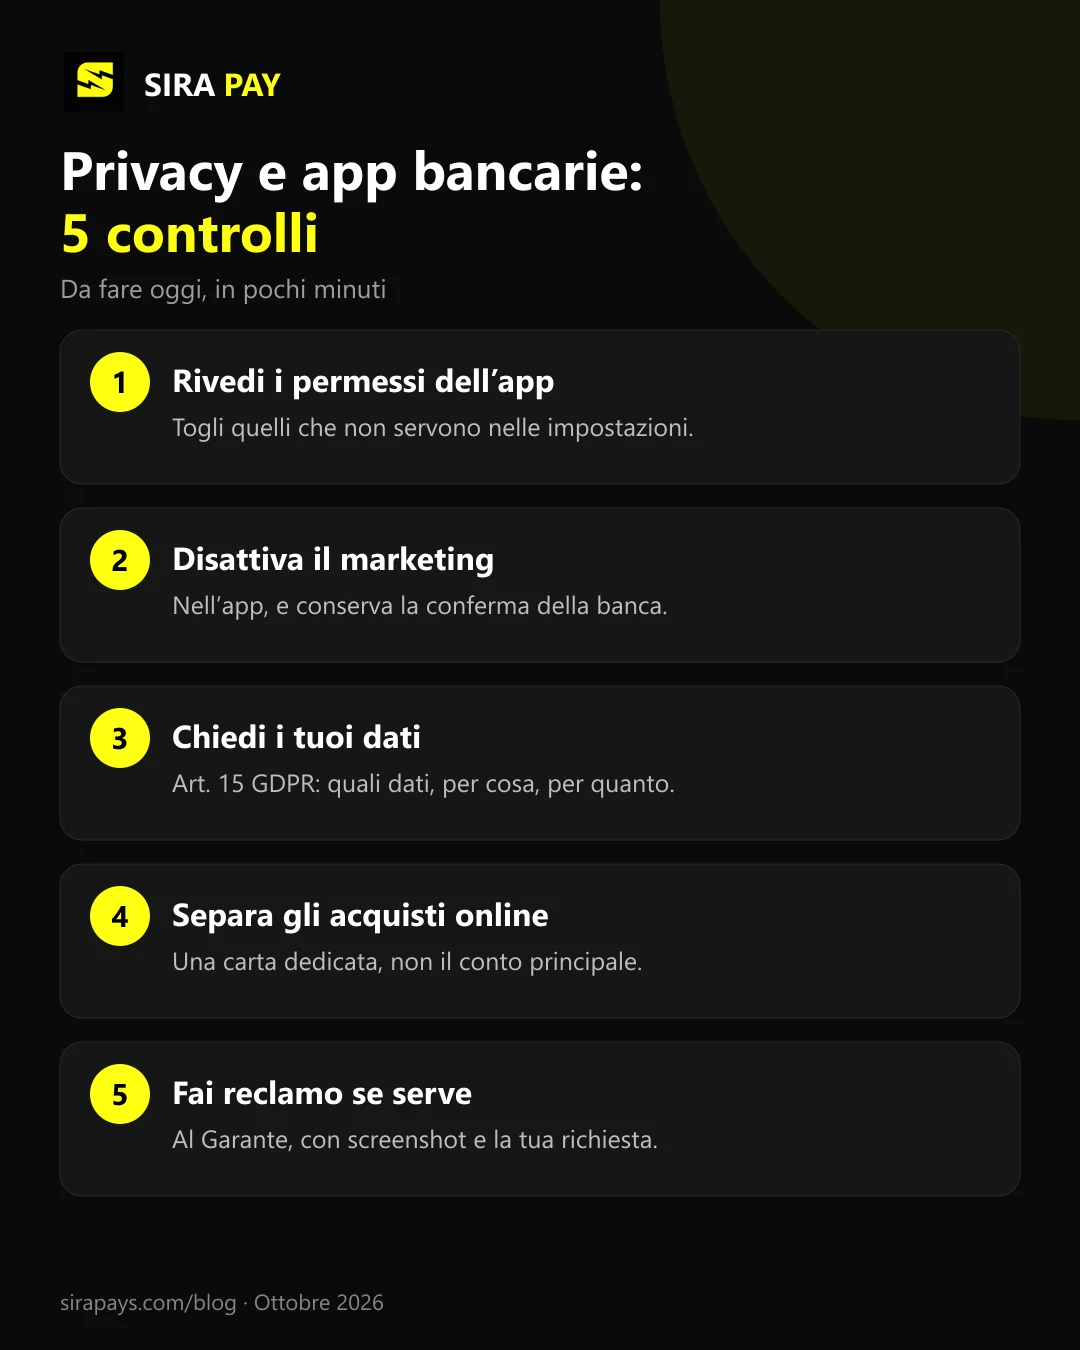
- Rivedi i permessi dell'app nelle impostazioni del telefono e togli quelli che non servono.
- Disattiva il marketing nell'app e conserva la conferma.
- Chiedi quali dati ti riguardano con una richiesta di accesso.
- Separa gli acquisti online dal conto principale, con una carta dedicata.
- Fai reclamo se la banca non rispetta le tue scelte.
Separare gli acquisti online dal conto principale
Ogni abbonamento e ogni negozio online che conosce la carta del tuo conto principale è un punto in più dove i tuoi dati possono finire. Una carta virtuale separata limita quello che condividi: il negoziante vede solo quella carta, che puoi bloccare quando vuoi o tenere una per sito.
SiraPay è una carta virtuale Visa pensata per la privacy: nessun KYC obbligatorio, nessun caricamento di documenti e nessuna scansione del volto. Funziona presso oltre 150 milioni di esercenti e la usano persone in più di 100 paesi. Si parte con 5 carte e con i piani a pagamento se ne aggiungono altre. Puoi chiedere al supporto di cancellare il tuo account e i tuoi dati, e presto potrai scegliere tu dopo quanti mesi cancellarli automaticamente, come spieghiamo nel nostro Centro assistenza (in inglese).
Ogni nuovo account riceve un bonus di benvenuto di 2 dollari, con i passaggi indicati nell'app. Per i prezzi attuali delle carte: Check the app SiraPay non è una banca e non sostituisce il tuo conto corrente: serve a separare le spese online. Approfondisci nella nostra guida alla carta virtuale senza KYC.
Domande rapide
Perché il Garante ha multato BBVA Italia?
Perché un cliente continuava a ricevere messaggi promozionali nell'app dopo aver disattivato il marketing. Secondo il Garante, app, CRM e servizio clienti non erano allineati: registrare l'opposizione senza applicarla non basta.
Cosa facevano le app di Poste Italiane?
Le app BancoPosta e PostePay usavano un sistema antifrode che, sui telefoni Android, raccoglieva informazioni sulle app in esecuzione. Il Garante lo ha giudicato eccessivo perché la sicurezza poteva essere garantita con strumenti meno invasivi. Poste ha annunciato ricorso.
Come mi oppongo al marketing della mia banca?
Disattiva il consenso nell'app e scrivi alla banca chiedendo di applicare l'opposizione ai sensi dell'articolo 21 del GDPR. Conserva la risposta. Se i messaggi continuano, puoi fare reclamo al Garante.
Una carta virtuale protegge i miei dati?
Riduce i dati che condividi online: il negoziante vede solo la carta virtuale, non il tuo conto principale, e puoi bloccarla o tenerne una per ogni sito. Non sostituisce i diritti che hai verso la tua banca.
In conclusione
Le multe a BBVA e Poste dicono la stessa cosa da due lati diversi: la banca deve rispettare un no al marketing e non può raccogliere più dati del necessario, nemmeno in nome della sicurezza. Usa i tuoi diritti, controlla le tue app e tieni gli acquisti online separati dal conto principale.